
資訊安全系統建置與管理
面對數位化營運、全球供應鏈協作及網路威脅日益升高的環境,資訊安全已成為企業營運韌性、客戶信任及產品服務品質的重要基石。智易秉持「資訊安全,人人有責」的管理理念,導入資訊安全管理系統(ISMS),並依循 ISO 27001 資訊安全管理系統及 ISO 27005 資訊安全風險管理標準,建立涵蓋資訊安全治理、風險評估、事件處理、存取控制、資料保護、產品資安及教育訓練等管理機制,確保公司營運資訊、客戶資料、產品資訊及個人資料的機密性、完整性與可用性。同時,智易透過制度化管理與持續改善機制,定期檢視資訊安全政策與控制措施的有效性,並將資安要求落實於日常營運、產品開發、供應鏈合作及客戶服務流程中,藉由全員參與、系統防護、風險監控及跨部門協作,持續降低資訊安全風險,強化企業營運韌性,提升利害關係人的信任與價值。
ISO 27001 資訊安全管理政策
- 確保本公司相關業務資訊之機密性防止本公司敏感資訊及個人資料外洩與遺失。
- 確保本公司相關業務資訊之完整性與可用性以正確執行本公司作業與各項業務。
資訊安全治理架構
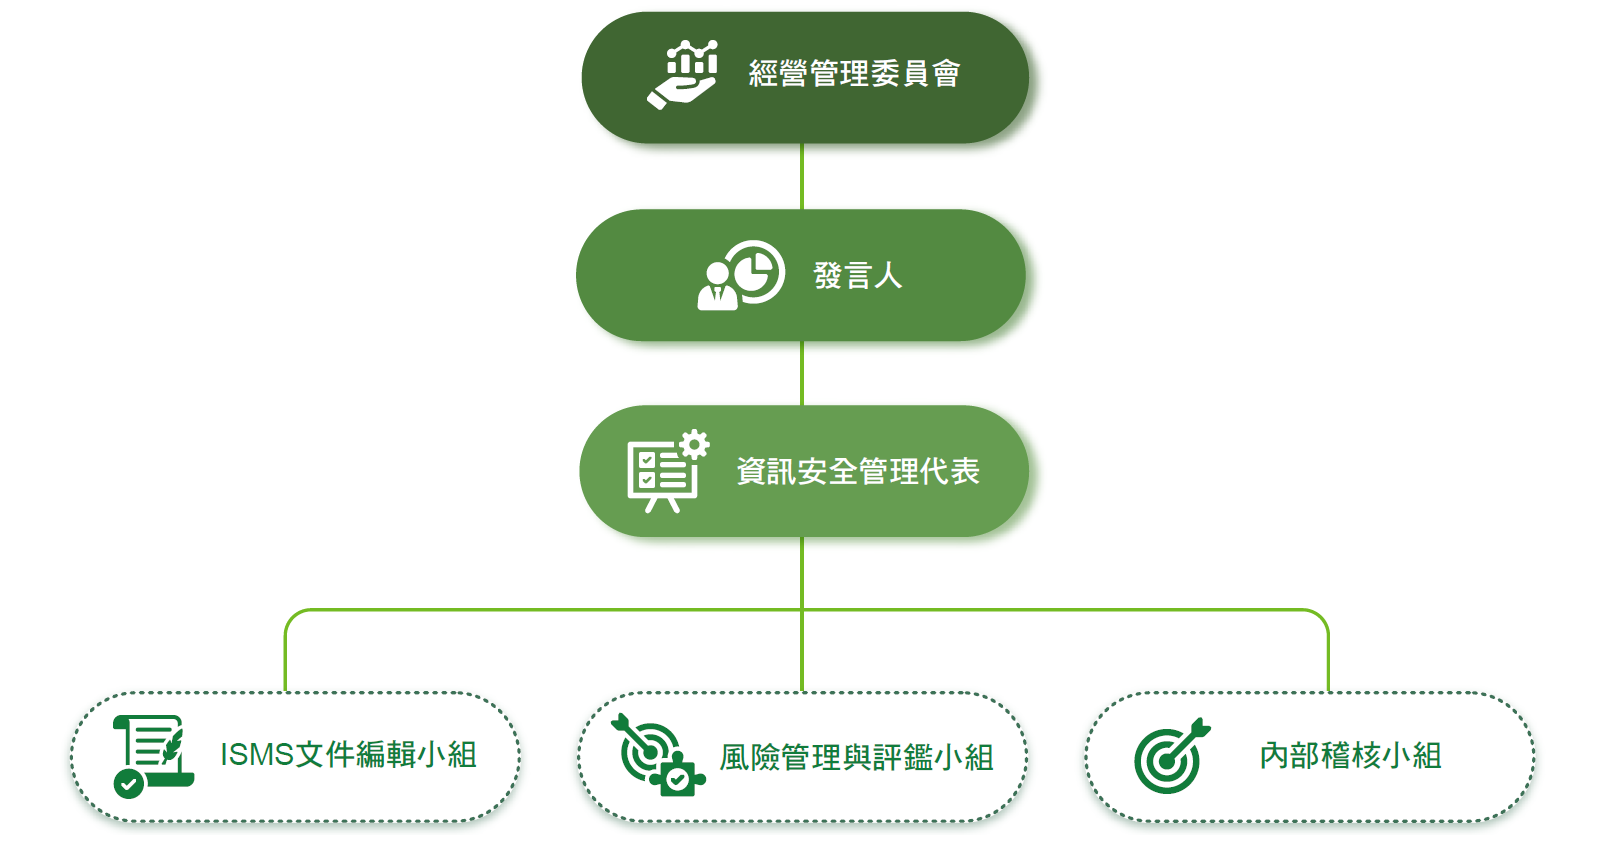
智易設置「資訊安全經營管理委員會」作為資訊安全管理之統籌與監督單位,負責審議資訊安全政策、管理目標、風險評估結果、資安事件處理及改善計畫,並定期檢視資訊安全管理制度與控制措施之執行情形,確保各項資安要求有效落實。委員會下設「文件編輯小組」、「風險管理與評鑑小組」及「內部稽核小組」三大專責組織,分別負責制度文件維護、資訊資產風險評估與改善追蹤,以及內部稽核與缺失改善確認,透過明確分工與協同運作,持續強化資訊安全治理效能。
在執行層面,資訊安全相關單位負責推動資訊安全政策、風險評估、資安監控、教育訓練、事件應變及改善追蹤;各部門則依業務特性落實資料保護、系統存取管理、文件管理及客戶資訊保護等要求。透過由上而下的治理架構與跨部門協作機制,智易將資訊安全管理深植於日常營運與決策流程中。此外,公司每年召開兩次資訊安全管理審查會議,整合各據點及利害關係人的資安風險、稽核結果、改善措施與執行成效,並檢視資訊安全管理制度之合規性、適切性及有效性,作為資安政策精進、資源配置及持續改善的重要依據。
資訊安全管理機制
智易依循 ISO/IEC 27001 國際標準建置完善的資訊安全管理制度與內部控制架構,透過定期內外部稽核、風險評估、弱點掃描、資訊資產清冊管理及改善追蹤機制,持續強化資訊資產之機密性、完整性與可用性,並確保資訊安全管理制度能有效因應快速變化的威脅環境。為提升企業營運韌性,智易持續深化各項資安防護措施,包括營運衝擊分析、災難復原演練、帳號權限管理、防火牆監控、滲透測試、資安教育訓練及社交工程演練,以降低未授權存取、資料外洩、惡意攻擊及系統中斷等風險。自 2020 年起,智易持續投保資訊安全保險作為風險管理配套措施,2025 年投保金額達 300 萬美元,展現對資訊安全風險管理的長期承諾與前瞻規劃。
為降低與外部資通訊服務供應商合作過程中可能產生的資訊安全風險,智易自 2025 年起要求相關供應商簽署《資安合作聲明暨義務確認書》,適用於正式合約、採購單、訂單及其他書面合作型態。該聲明明確規範供應商於資料保護、保密義務、資訊傳輸、遠端操作、資安事件通報、稽核改善及第三方委外管理等面向之責任,並要求供應商不得擅自存取、複製、外洩或留存智易資料;如發生資料洩露、異常操作或其他資安事件,須於發現後 2 小時內完成通報並配合調查與改善。2025 年共有 23 家資通訊服務供應商完成簽署,藉此強化合作夥伴的資安管理要求與權責分工,降低資料外洩、服務中斷及法規違規風險,進一步提升整體供應鏈資訊安全韌性。
資安宣導與教育訓練
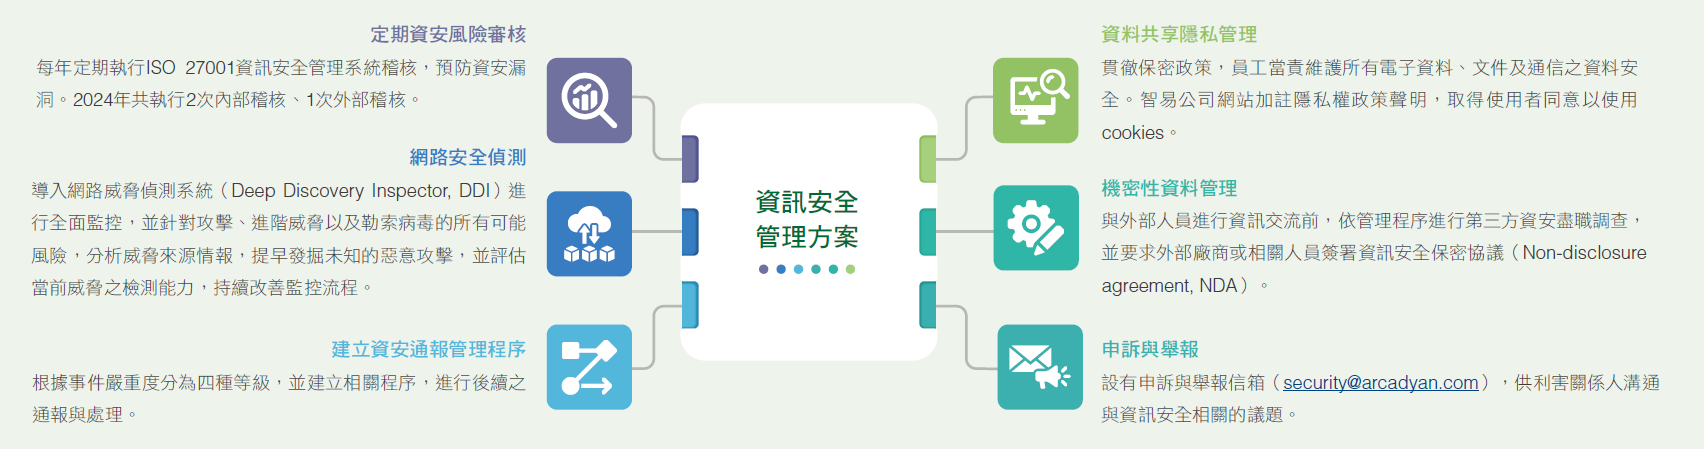
為強化全員資訊安全意識與行為守則落實,智易推動多元化資安宣導與訓練機制,協助員工掌握最新資安趨勢、提高防護意識,建立組織資安第一道防線。智易透過資安訊息宣導、社交工程釣魚郵件測試及資安意識培訓等方式,持續提升員工對釣魚郵件、勒索軟體、假連結、資訊漏洞及其他新興資安威脅的辨識能力。
資料保護、隱私管理與存取控制
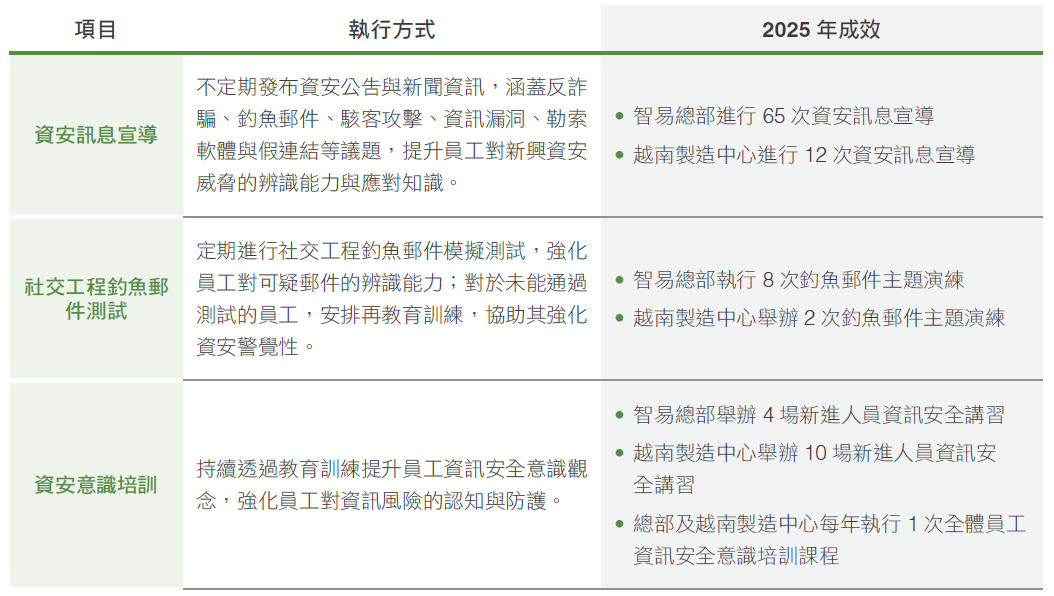
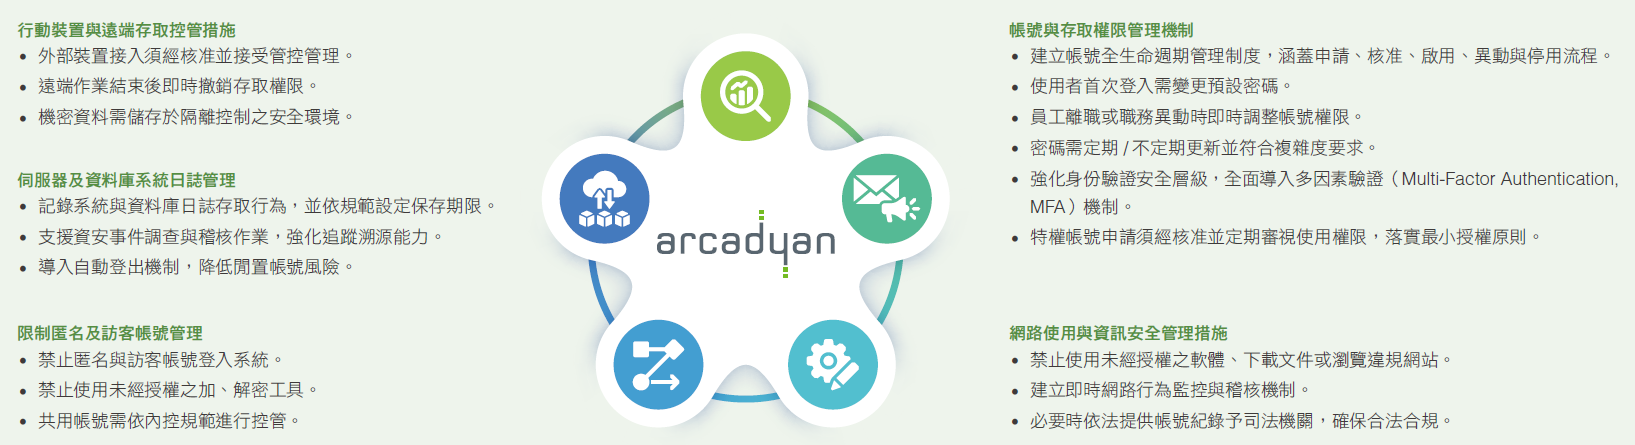
智易依資料機密等級與業務需求,建立資料保護、隱私管理與存取控制機制,確保營運資訊、客戶文件、產品資料及個人資料於蒐集、處理、傳輸、保存及銷毀過程中均受到妥善保護。智易透過帳號權限管理、多因素驗證(Multi-Factor Authentication, MFA)、日誌監控、遠端存取控管、資料保存制度與員工保密義務管理,降低未授權存取、資料外洩及個資濫用風險。
存取控制與網路安全管理措施
客戶資料與機密資訊保護
智易建構完整的資料治理與保護機制,涵蓋資料保存、使用、共享與銷毀等各階段。透過建立資訊數據保存與日誌管理制度,確保所有系統存取行為具備可追溯性,並依據法規與實務需求訂定適當的保存期限,以支援資安事件調查與稽核作業。
智易亦落實員工保密義務管理,新進人員須簽署保密承諾並遵循資訊安全規範,確保機密資料獲得妥善使用。針對資料防護,智易透過教育訓練與制度化稽核機制,強化員工對資訊保密的認知與責任,並於官方網站揭露隱私權政策,確保資訊處理的透明性與合法性。
資料與隱私保護
為因應國際資料保護趨勢與營運地區相關法規,智易依循《歐盟一般資料保護規範》(General Data Protection
Regulation, GDPR)及所在地隱私法規,制定隱私權政策,作為保護內外部利害關係人個人資料的最高指導原則。智易資訊安全部門負責監督個人資料的蒐集、處理與保存作業,確保所有流程皆遵守法規與公司行為準則。
智易設有隱私權申訴與舉報管道,利害關係人如有發現資料濫用或隱私侵害事件,可透過資安申訴舉報信箱
(security@arcadyan.com)提出申訴。2025 年,智易未接獲任何來自外部或監管單位的隱私權申訴或裁罰紀錄,亦未發生任何侵犯或洩漏顧客隱私的情事。透過上述措施,智易持續降低資料外洩與誤用風險,提升整體資訊安全與營運韌性。